01Auth
Autenticazione e accessi
Fare in modo che entrino solo le persone giuste, con i soli permessi che servono.
- Autenticazione a più fattori
- Sessioni sicure e hashing delle password
- Ruoli, policy e permessi
- Revisione e pulizia degli accessi
La maggior parte delle violazioni non richiede un attaccante geniale. Basta un plugin dimenticato, un login debole o un server che nessuno ha aggiornato. Chiudo quelle porte nella tua applicazione e sul tuo server, e integro la sicurezza fin dall’inizio, quando costa meno.
Misurato su progetti per Santandrea Top Properties, Shine Software.
01 / Perché conta
La sicurezza costa meno prima che serva.
La maggior parte degli attacchi non è sofisticata. Bot automatici scansionano milioni di siti cercando sempre le stesse cose: plugin obsoleti, password predefinite, form di login senza limiti, server che nessuno ha aggiornato.
Una violazione costa più della prevenzione. Fermo del sito, bonifica, posizionamento perso se Google segnala il tuo sito, e fiducia persa dai clienti che ti hanno affidato i loro dati. Con il GDPR, una violazione che coinvolge dati personali può comportare anche obblighi di notifica.
Integro la sicurezza nell’applicazione e nel server, dove costa poco, invece di aggiungerla dopo un incidente, quando costa cara.
E siccome scrivo anche il codice, gli interventi si adattano alla tua applicazione invece di combatterla.
02 / Segnali
Il tuo sito gira su temi e plugin che non vengono aggiornati da mesi, o da anni.
I tuoi log mostrano migliaia di tentativi di accesso da paesi in cui non hai mai venduto.
Nessuno sa dire quando è stato aggiornato l’ultima volta, o chi ha ancora accesso.
Account, prenotazioni, pagamenti o form pieni di nomi, email e indirizzi.
Pagine di spam, un dominio in blacklist o una homepage defacciata, e non sei sicuro che sia davvero finita.
I backup ci sono, probabilmente, ma nessuno ha mai provato a ripristinarne uno.
03 / Cosa proteggo
La sicurezza è una catena, e gli attaccanti cercano l’anello più debole. Lavoro su applicazione, server ed edge, così non resta nessun vuoto tra la parte dello sviluppatore e quella dell’hosting.
Fare in modo che entrino solo le persone giuste, con i soli permessi che servono.
Rallentare forza bruta, scraping e spam nei form.
Chiudere le falle più comuni nel codice prima che le trovino gli attaccanti.
Un server che non offre agli attaccanti niente su cui lavorare.
Cifratura ovunque, e browser istruiti su come proteggere i visitatori.
Quando qualcosa va storto, tornare operativi in fretta.
04 / Processo
Codice, configurazione e server analizzati, con scansioni automatiche e controlli manuali per ciò che gli scanner non vedono.
Ottieni Un report dei rischi in linguaggio chiaro.
Prima i problemi che potrebbero farti più danni e sono più facili da sfruttare.
Ottieni Un elenco di interventi in ordine di priorità.
Interventi rilasciati in piccole modifiche revisionate, poi verificati, perché la protezione non rompa mai il sito.
Ottieni Porte chiuse davvero.
Aggiornamenti, monitoraggio e revisioni periodiche, perché la sicurezza si degrada quando nessuno controlla.
Ottieni Una protezione che dura.
05 / Caso studio
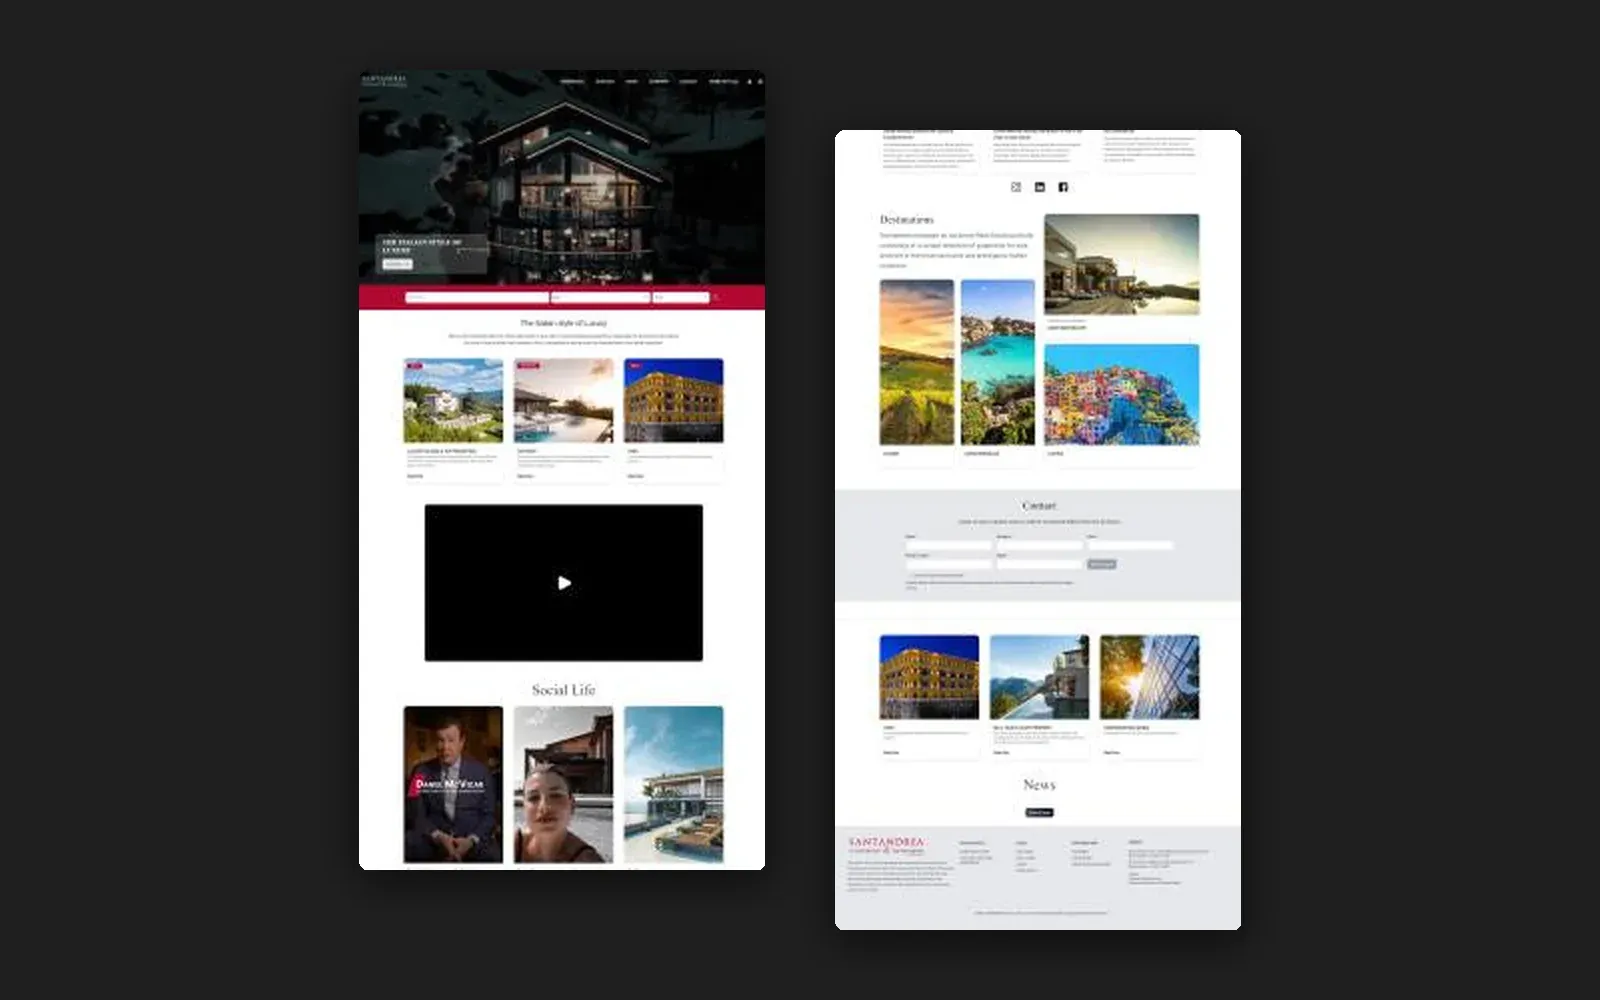
Una piattaforma di prenotazioni immobiliari riceve ogni giorno account, richieste e dati personali dei visitatori. Insieme al lavoro sulle prestazioni, ho rinforzato il flusso di login e la configurazione del server, così la piattaforma è rimasta veloce senza lasciare porte aperte.
“Masih provided quick and thorough server management, improving my site’s security, and providing options for further site development.”
06 / Modi per lavorare insieme
Per team che vogliono sapere a che punto sono.
Un’analisi di applicazione, configurazione e server, consegnata come un elenco ordinato per rischio su cui i tuoi sviluppatori possono agire.
Per team che vogliono le porte chiuse davvero.
Tutto ciò che c’è nella revisione, poi intervengo io: autenticazione, rate limiting, header, hardening del server e backup.
Per siti che devono restare sicuri mentre cambiano.
Aggiornamenti, monitoraggio e revisioni regolari, perché codice nuovo e minacce nuove non riaprano in silenzio ciò che era stato chiuso.
07 / Strumenti
08 / FAQ
Segnali comuni: pagine o link che non hai creato, spam nei risultati di Google per il tuo dominio, redirect verso altri siti, account admin sconosciuti, avvisi del browser o di Google, e picchi improvvisi di carico sul server. Se noti uno di questi, scrivimi senza aspettare.
Faccio revisioni di sicurezza e hardening concreto di applicazione e server. Se ti serve un penetration test formale o una certificazione di conformità, ti consiglio un’azienda specializzata e correggo ciò che trova.
Il core di WordPress è ben mantenuto. La maggior parte delle violazioni WordPress nasce da plugin e temi obsoleti, login admin deboli e server trascurati. Tutto questo si può sistemare, e mantenere sistemato.
Metto in atto le misure tecniche: cifratura in transito, controllo degli accessi, raccolta minima dei dati, backup sicuri e log. Per una consulenza legale sui tuoi obblighi, rivolgiti a un avvocato esperto di privacy o al tuo DPO. Io non sono un avvocato.
Sì. Contenere i danni, ripulire il sito, ripristinare da uno stato sicuro noto, capire da dove sono entrati e chiudere quella porta perché non succeda di nuovo.
Sì. Ho sede a Milano e lavoro con team in Italia e all’estero, completamente da remoto, in italiano o in inglese.
10 / Prossimo passo
Dimmi su cosa gira il tuo sito e cosa ti preoccupa. Se pensi di aver subito un attacco, scrivilo nell’oggetto e gli darò la precedenza.
Oppure scrivimi direttamente: masih@masihtak.dev